サイバー攻撃のニュースが止まらない。Bitwardenを経て1Passwordに戻ってきたもち子が、月数百円でパスワードを全部忘れることにした話

10/11(日)。今週もクラウドへのランサムウェア攻撃や、大規模な情報漏えいのニュースが続きました。AIのおかげで偽サイトも偽メールも本物そっくりになった今、もち子が頼っているのはパスワード管理アプリの1Password。一度はBitwardenも使ったけれど、結局戻ってきました。偽サイトでは自動入力が出てこない仕組み、Appleのパスワードアプリとの違い、そして「定期的に変えろ」がもう古い常識(ハックロア)になっている話です。
目次 (9)
こんにちは、もち子です。 今日は10/11(日)。
最近、サイバー攻撃のニュースを見ない日がありません。 今日は、もち子がやっている対策の話です。
今週も、攻撃のニュースが止まらない
10/7(水)の未明、IDCフロンティアの「IDCFクラウド」がランサムウェア攻撃を受けました。 影響を受けた契約者は、495の企業や自治体。 このクラウドを使っていたJR東日本やビューカードは、えきねっと会員などのメールアドレスが漏れた可能性があると発表しています。 両社とも、不審なメールが届くかもしれないと注意を呼びかけています。
ほかにも、ブックオフは会員番号に関わる情報が最大約643万件、焼肉きんぐは公式アプリの登録情報が約1,079万件漏えいしたと発表しています。 自分が何も悪いことをしていなくても、使っているお店やサービスから情報が漏れる時代です。
漏れたメールアドレスには、次に偽のお知らせが届きます。 本当に怖いのは、そこからです。
AIのせいで、偽物はもう見分けられない
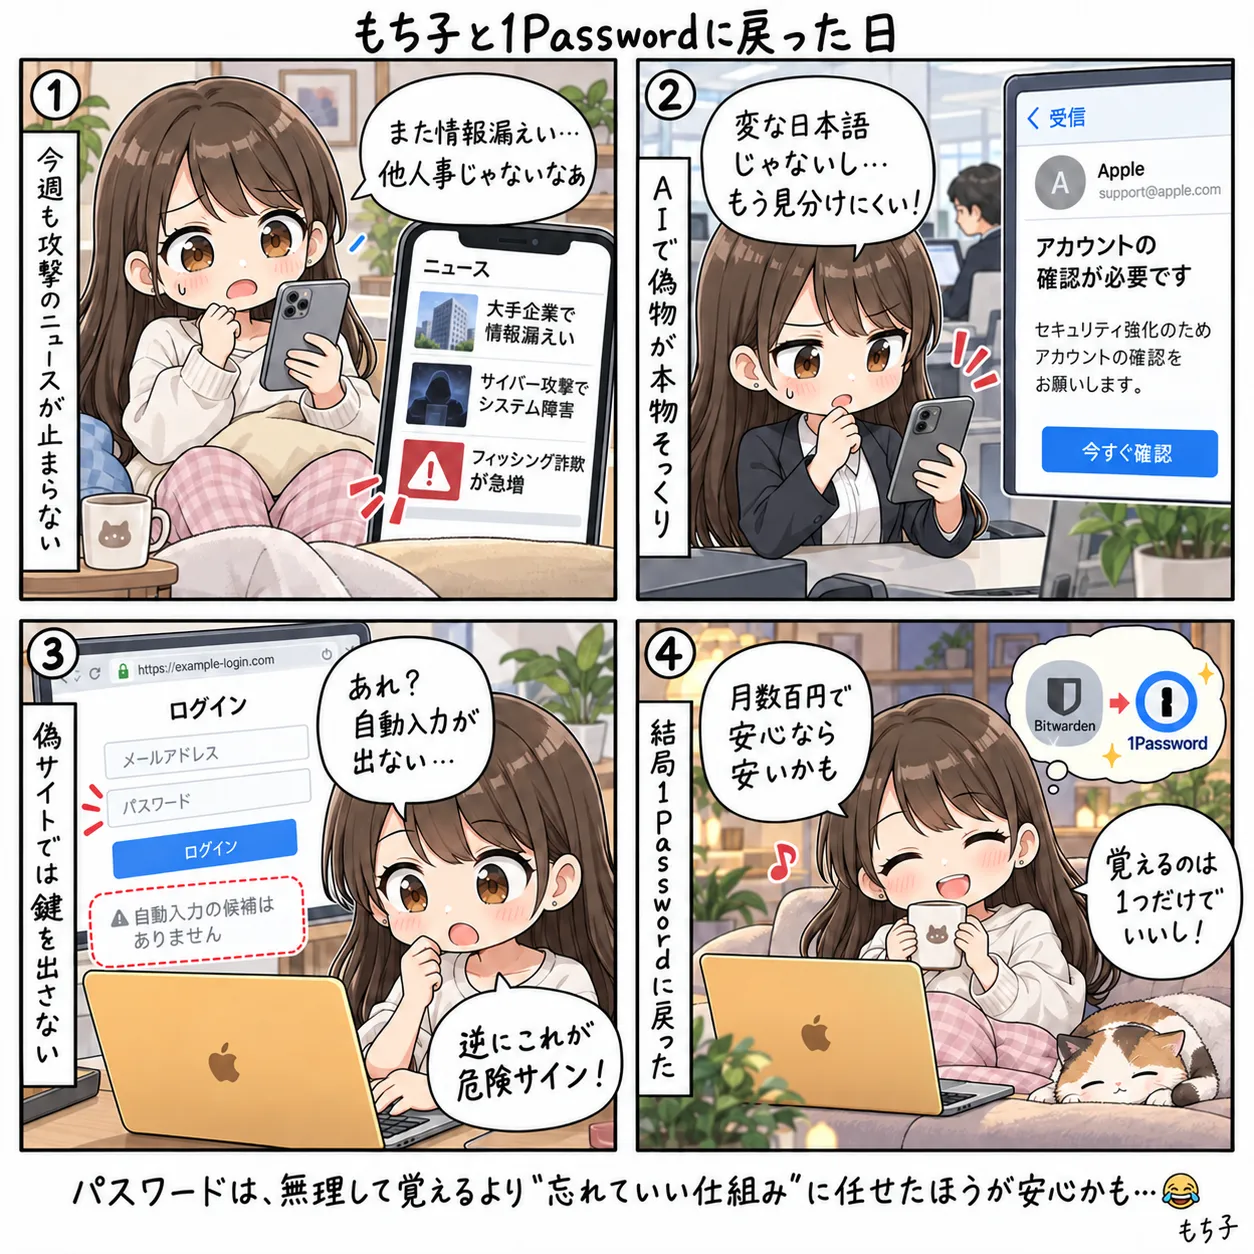
フィッシング対策協議会によると、2025年のフィッシング報告は約245万件で、過去最多でした。 ショートメールやメールで「お支払いに問題があります」とURLが届いて、開くとログイン画面。 少し前までは、変な日本語で見抜けました。
今は違います。 AIがあれば、自然な日本語の文面も、本物そっくりのログイン画面も、すぐに作れてしまいます。 パッと見で区別するのは、もう無理だと思っています。
AIが攻撃に使われるのは、ずっと前から予想されていたことです。 今年4月には、Anthropicの未公開モデル「Claude Mythos Preview」が、主要なOSやブラウザに数千件の深刻な脆弱性を見つけたと発表されました。 守る側が使えば頼もしい力ですが、それだけかしこいモデルがある時代だということです。 人の目に頼る対策は、もう追いつきません。
パスワード管理アプリは、偽サイトで鍵を出さない
そこで、もち子が頼っているのが1Passwordです。 パスワードを覚えてくれるだけのアプリだと思われがちですが、大事なのは別のところにあります。
1Passwordは、保存したときのサイトのアドレスと、今開いているページのアドレスを照らし合わせます。 見た目が本物そっくりでも、アドレスが違えば自動入力は出てきません。 「いつもは出てくるのに、出てこない」こと自体が、偽物のサインになります。
人の目はごまかせても、アプリはアドレスの1文字の違いでだまされません。 もち子がパスワード管理アプリを「絶対入れるべき」と思うのは、ここです。
Bitwardenを経て、1Passwordに戻ってきた
実は、もち子は一時期Bitwardenも使っていました。 Bitwardenは無料プランでも評判のいいサービスで、ダメだったわけではありません。
それでも1Passwordに戻ってきたのは、全部の鍵を預ける先だけは、お金を払って安心を買いたいと思ったからです。 ただより高いものはない、というやつです。
1Passwordの個人プランは、2026年3月の値上げで年47.88ドルになりました。 円だと為替しだいですが、月にならすと数百円です。
たとえばモルディブ貯金の口座に入られたら、失うのは数百万円です。 数百万、数千万を損するリスクと比べたら、月数百円は安い保険だと思っています。
Appleのパスワードアプリでもいい。でも1Password
Mac、iPhoneなどApple製品だけで暮らしている人は、標準の「パスワード」アプリでもかまいません。 無料で、アドレスの照合もしてくれます。 何も入れていない状態よりは、ずっと安全です。
それでももち子が1Passwordを選ぶのは、Windows、Android、Chromeなど、Appleの外でも同じように使えるからです。 使う端末やブラウザが変わっても、鍵の置き場所を引っ越さなくていい。 パスワード管理は一度決めたら長く使うものなので、どこでも使えることを優先しました。
「定期的に変えろ」は、もうハックロア
パスワードの常識も、ここ数年で大きく変わりました。
昔は「パスワードは定期的に変えましょう」と言われていました。 でも総務省は、2024年に国民向けのサイトで「定期的な変更は不要」と明記しています。 アメリカのNISTも、2017年に同じ方針を出しています。 定期的に変えさせると、覚えやすい弱いパスワードになったり、使い回しが増えたりするからです。
こういう、もう根拠のない古いセキュリティ常識を「ハックロア」と呼ぶそうです。 ハッキングと、民間伝承を意味するフォークロアを合わせた言葉で、ネットのおばあちゃんの知恵袋のようなもの。 2025年には、アメリカのセキュリティ専門家たちが「hacklore.org」というサイトを立ち上げ、「定期的なパスワード変更」をやめていい常識に挙げました。 代わりにすすめているのは、強いパスワードやパスキー、二段階認証、ソフトの更新です。
今いちばん大事なのは、変えることより使い回さないこと。 一つ漏れたら、同じパスワードの全部のサービスに入られてしまいます。 常識は刻々と変わるので、セキュリティの常識もアップデートしていかないといけません。
まとめ:パスワードは、忘れていい
1Passwordにしてから、もち子は自分のパスワードをほとんど覚えていません。 覚えているのは、1Passwordを開くための1つだけです。
サービスごとにバラバラの長いパスワードを作るのも、覚えるのもアプリの仕事。 「あのサイトのパスワード何だっけ」に頭を使わなくていいのは、思っていた以上に楽でした。 脳のリソースが空くのは、地味に大きいです。
関連記事
- クレジットカードの不正利用に遭いかけた。身に覚えのない請求を水曜の朝に発見
- マネーフォワードが使えない10日間で、もち子の意識が変わってたと知った話
- Claude Opus 5.5に紹介動画を頼んだら、もち子が着せ替えしながら動き出した
今日のサボり報告
ルールどおり残しておきます。
- 家トレ:163日連続ゼロ(パスワードと一緒に、家トレの存在も忘れました)
- 体重:体重49.0kgをキープ
明日も書きます。たぶん。


